Возможности комплекса
Программное обеспечение ПАК состоит из девяти модулей. Семь из них решают задачи защиты, два отвечают за сводную аналитику и администрирование. Все они работают на одном устройстве и видят общую картину сети.
- 43 категории событий безопасности4 уровня опасности оповещенийPCAP выгрузка сырого трафика
Мониторинг трафика
Комплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.
ПодробнееСетевая активность · Статистика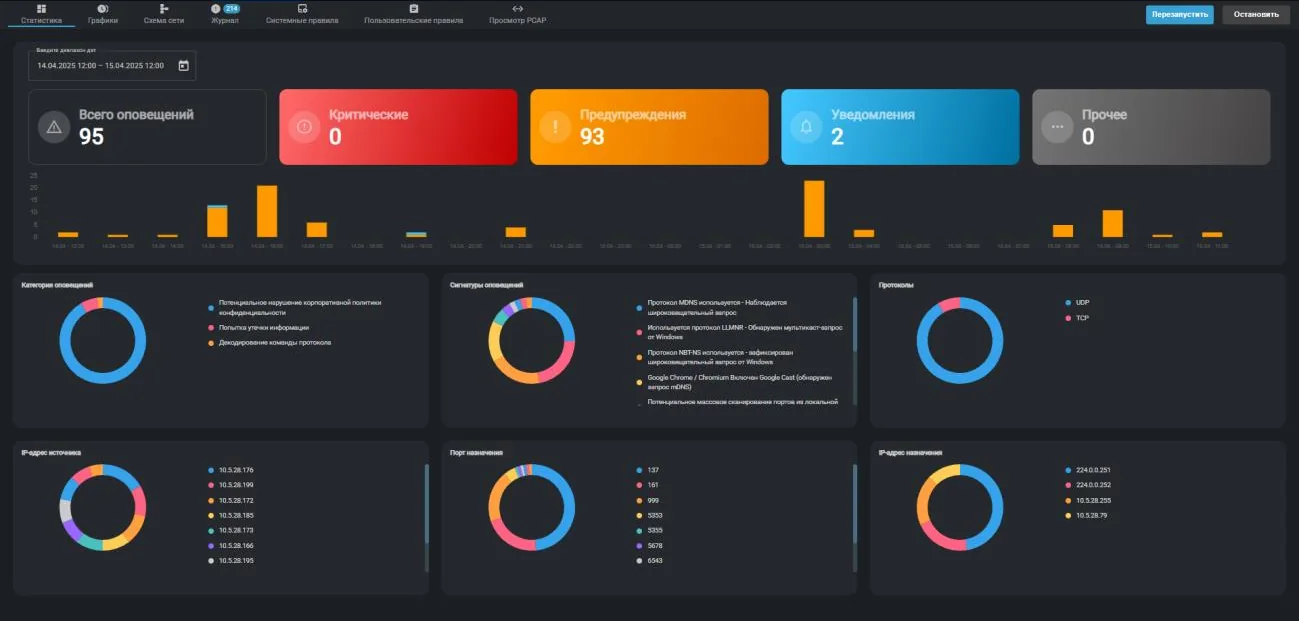
- CVSS оценка опасности каждой находки0-100 % показатель достоверности QoD4 типа сканирования
Сканер уязвимостей
Комплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.
ПодробнееСканер уязвимостей · Журнал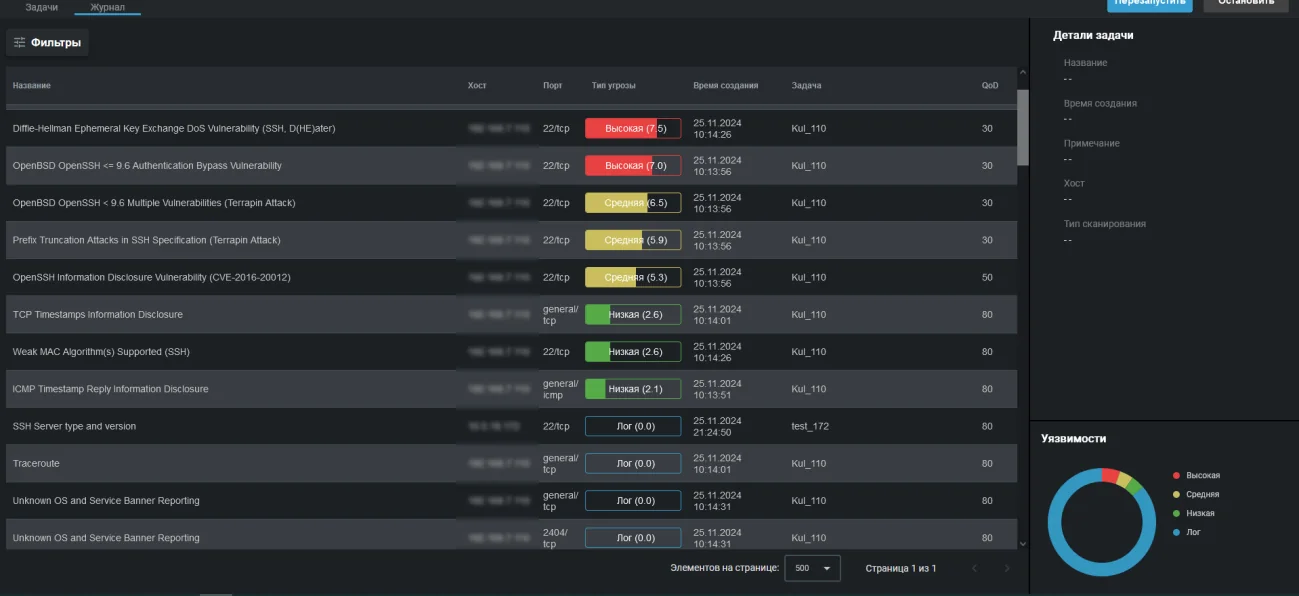
- 65 535 портов в полном сканировании TCP8 профилей сканированияCRON произвольное расписание задач
Инвентаризация сети
Комплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.
ПодробнееМонитор сети · Результат сканирования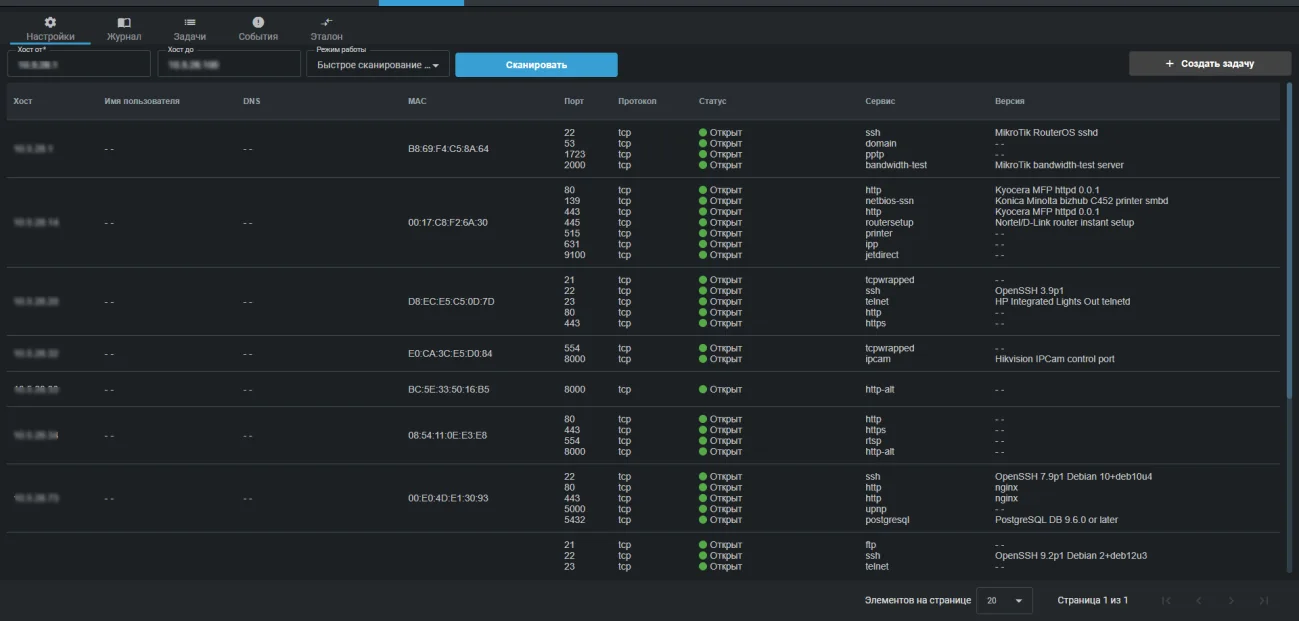
- 10 эмулируемых сервисов приманки2 уровня интерактивности0 ложных срабатываний по замыслу
Ловушка для нарушителей
Комплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.
ПодробнееЭмулятор уязвимостей · Сессии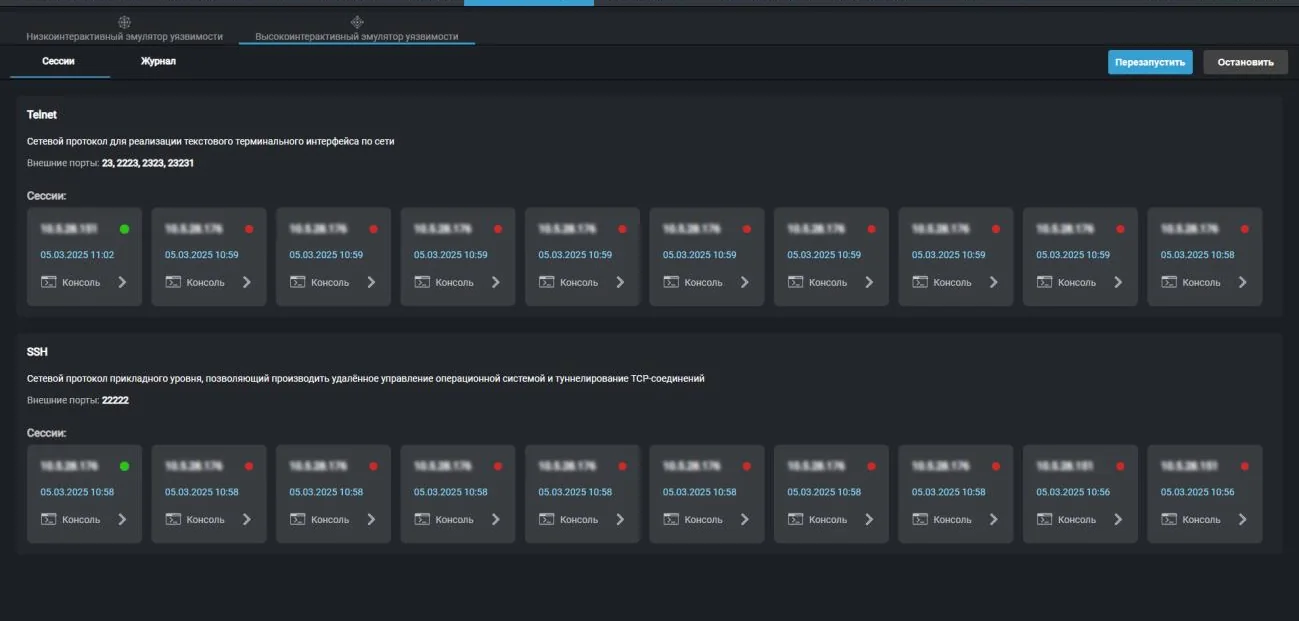
- 2.4 / 5 ГГц, оба диапазона802.11 разбор служебных кадровдБм уровень сигнала каждого устройства
Безопасность Wi-Fi
Проводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.
ПодробнееБезопасность Wi-Fi · Устройства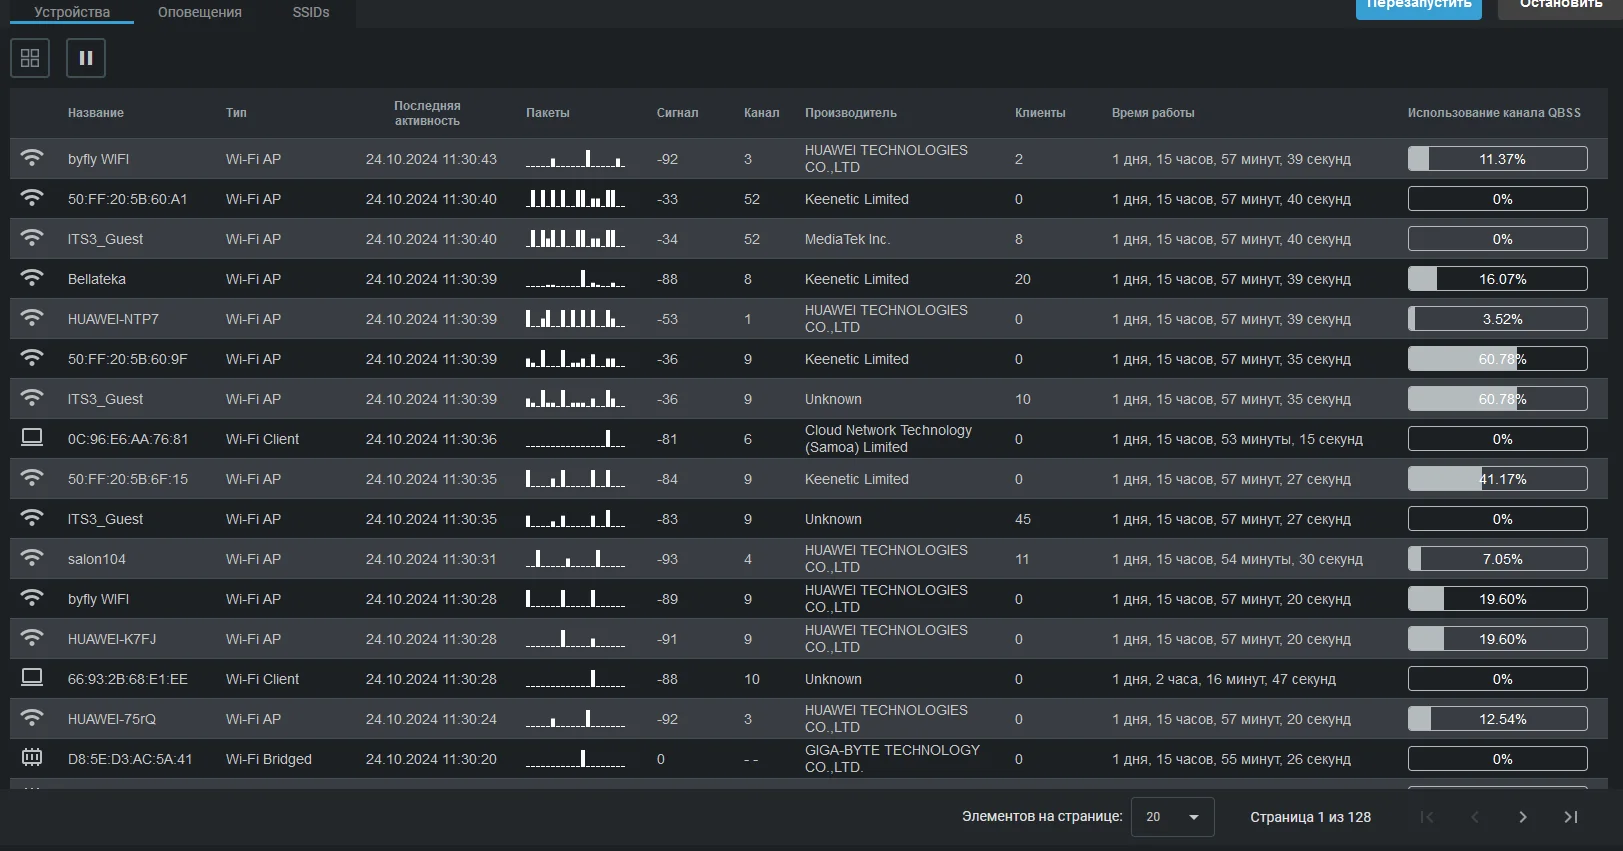
- 4 протокола подключения к устройствам2 режима контроляSHA сверка по хешу содержимого
Контроль целостности
Изменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.
ПодробнееЦелостность инфраструктуры · Активные подключения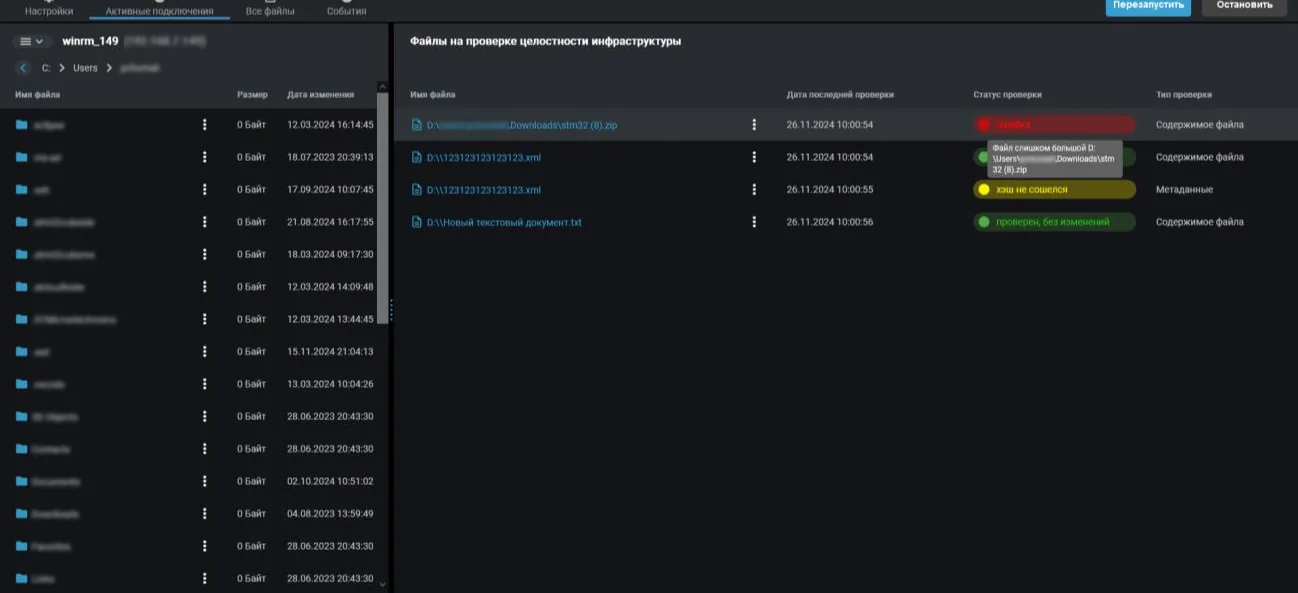
- 514 порт syslog по умолчанию3 формата отчётов5 мин минимальная периодичность рассылки
Отчёты и SIEM
Комплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.
ПодробнееАдминистрирование · Настройка экспорта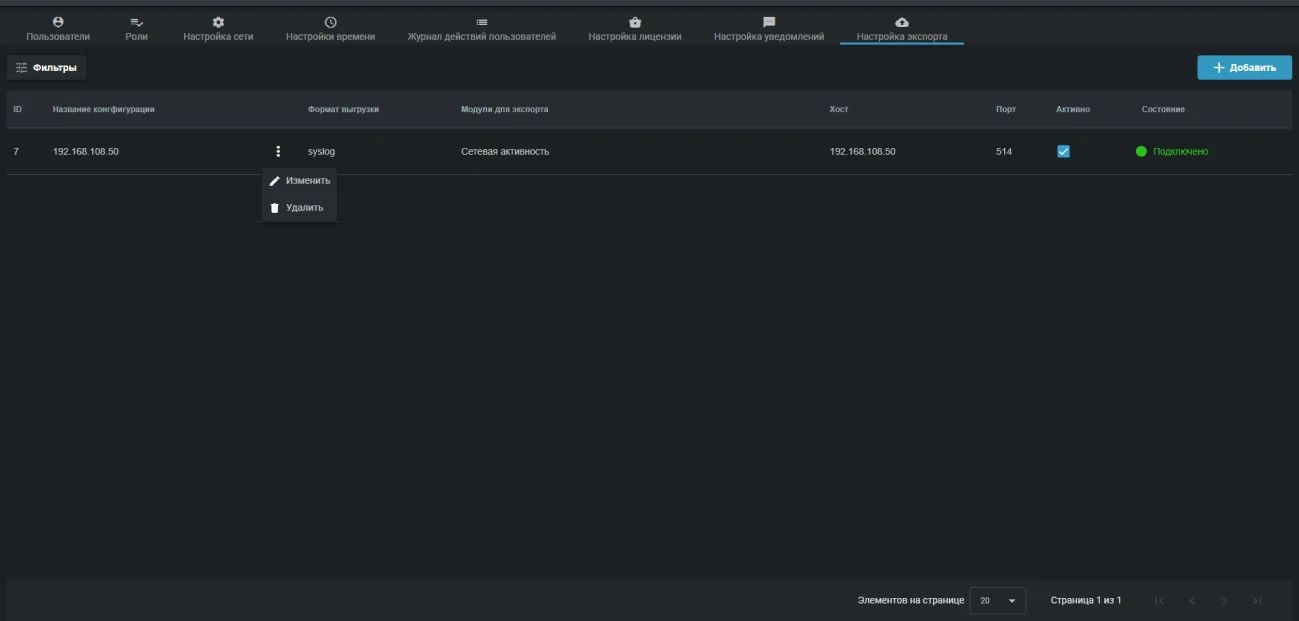
Два служебных модуля, которые связывают остальные
Анализ
События всех модулей за последние сутки на одном экране, со счётчиками непрочитанного и переходом в нужный журнал одним кликом. Экран дежурного оператора.
Администрирование
Сеть, время и NTP, роли и права, учётные записи, журнал действий пользователей, лицензия, уведомления и выгрузка в SIEM. Всё в веб-интерфейсе, без консоли.
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде