Инвентаризация сети и контроль изменений
Комплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.
- портов в полном сканировании TCP
- 65 535портов в полном сканировании TCP
- профилей сканирования
- 8профилей сканирования
- произвольное расписание задач
- CRONпроизвольное расписание задач
Как это работает
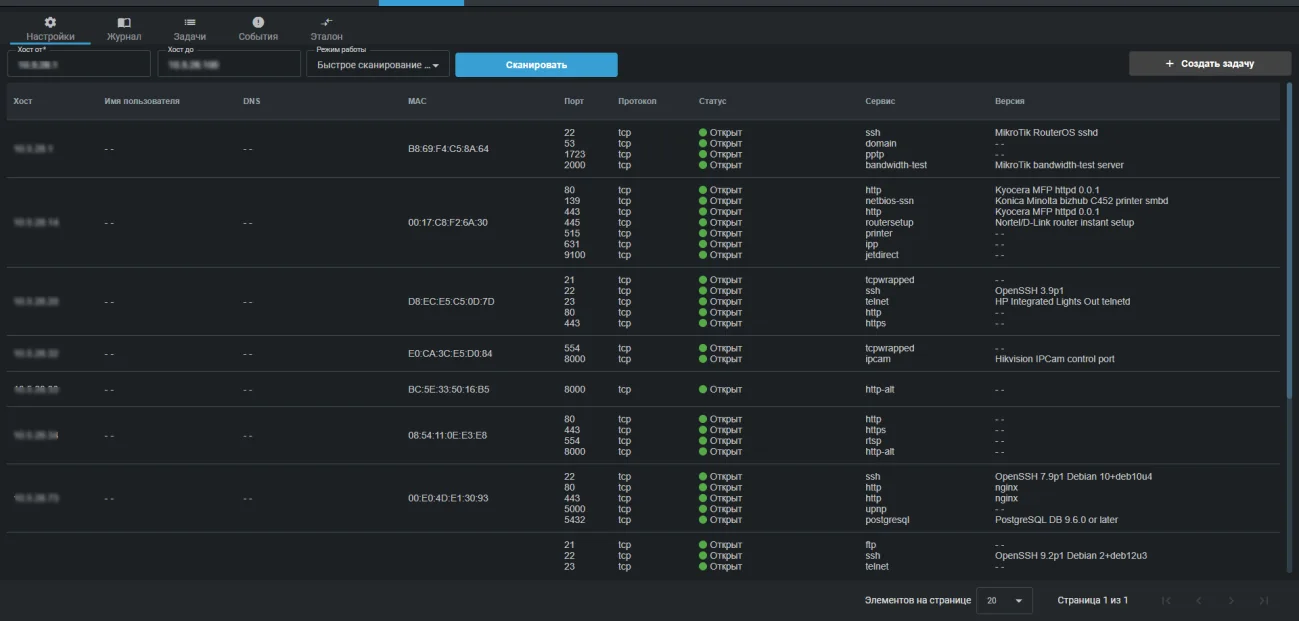
Администратор задаёт диапазон адресов и профиль сканирования, а затем расписание: ежеминутно, ежечасно, ежедневно, еженедельно или произвольным выражением CRON. Дальше комплекс работает сам.
Ключевая идея модуля это эталон. Любой результат сканирования можно объявить образцом, и все последующие проверки будут сравниваться именно с ним. Если эталон не задан, результат сравнивается с предыдущим сканированием. На одну задачу приходится один эталон.
В результате вы получаете не просто список адресов, а ответ на вопрос «что изменилось со вчера». Именно так обнаруживаются подключённые без согласования устройства, случайно открытые наружу порты и поднятые кем-то посреди рабочего дня сервисы.
Какие изменения фиксируются
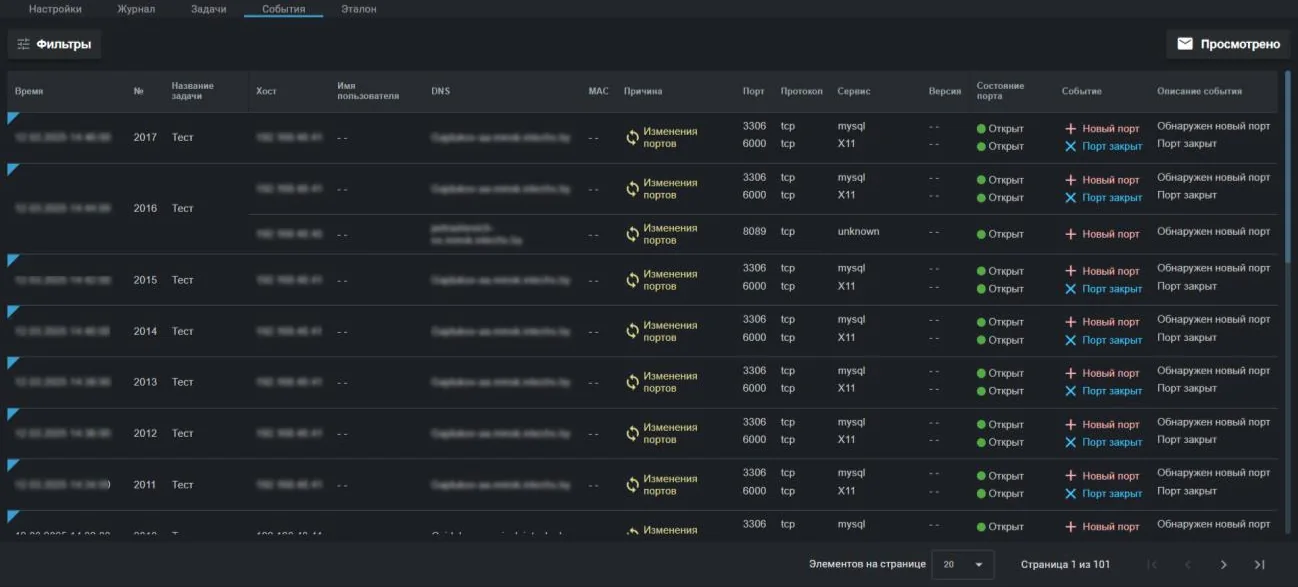
- Обнаружен новый хост
- Изменение портов
- Хост отключён
- Новый порт
- Порт закрыт
- Изменение состояния порта
- IP-адрес и доменное имя
- MAC-адрес и имя пользователя на устройстве
- Номер порта и протокол
- Состояние порта: открыт, закрыт, отфильтрован
- Название сервиса и его версия
Профили сканирования
Обычное сканирование
Тысяча наиболее распространённых портов, обнаружение хоста через ping. Разумный вариант по умолчанию.
Быстрое сканирование и быстрое плюс
Сто самых распространённых портов TCP. Вариант «плюс» дополнительно определяет операционную систему и версии служб.
Интенсивное сканирование
Определение типа операционной системы, служб и их версий. Есть вариант с портами UDP, вариант со всеми портами TCP от 1 до 65535 и вариант без пинга для хостов, которые его блокируют.
Медленное всестороннее сканирование
Комплексная проверка с максимальным набором параметров. Для планового аудита, а не для ежедневного расписания.
Все возможности комплекса
Возможности комплекса- Мониторинг трафикаКомплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.Подробнее
- Сканер уязвимостейКомплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.Подробнее
- Ловушка для нарушителейКомплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.Подробнее
- Безопасность Wi-FiПроводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.Подробнее
- Контроль целостностиИзменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.Подробнее
- Отчёты и SIEMКомплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.Подробнее
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде