Сканер уязвимостей и ошибок конфигурации
Комплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.
- оценка опасности каждой находки
- CVSSоценка опасности каждой находки
- показатель достоверности QoD
- 0-100 %показатель достоверности QoD
- типа сканирования
- 4типа сканирования
Как это работает
Администратор создаёт задачу: указывает диапазон адресов и выбирает тип сканирования. Задачу можно запустить, приостановить, возобновить и удалить, а прогресс виден в процентах прямо в списке.
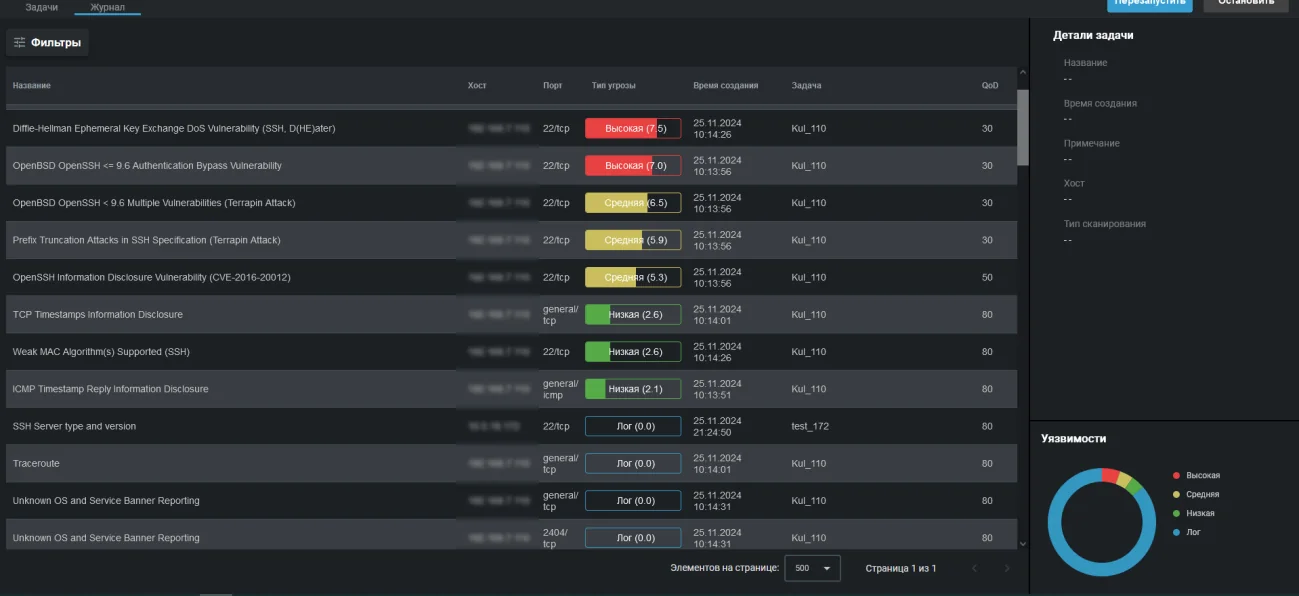
По завершении каждая находка попадает в журнал с оценкой по шкале CVSS и цветовой маркировкой уровня опасности. Рядом стоит показатель QoD, качество обнаружения от нуля до ста процентов: он честно говорит, насколько надёжен конкретный вывод, и позволяет не тратить время на догадки сканера.
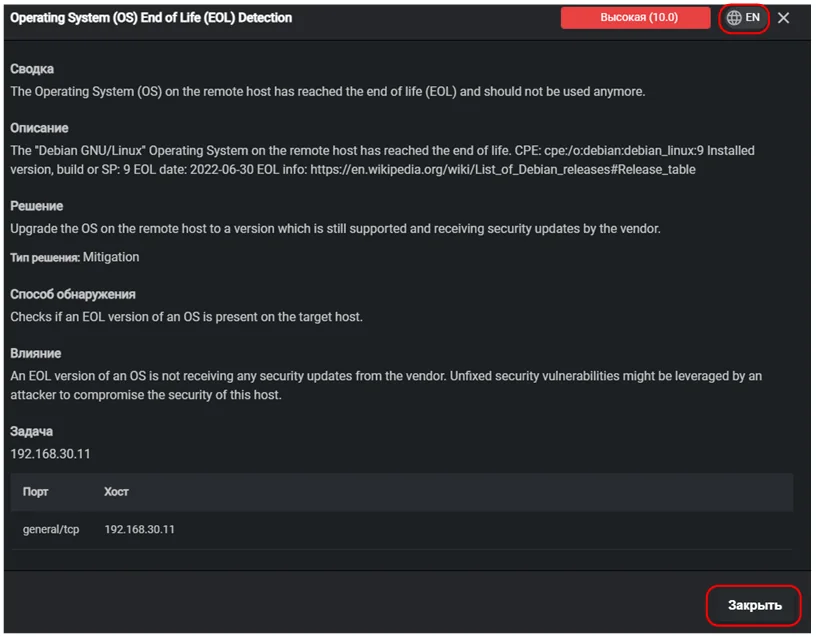
Главное отличие от простого списка CVE в том, что в карточке каждой угрозы есть готовое решение. Не «обновитесь», а конкретное указание, что и до какой версии поднять, с типом решения и оценкой влияния.
Что находит на практике
Примеры реальных находок из интерфейса комплекса, с уровнями опасности.
- Операционная система снята с поддержки производителем
- Обход аутентификации в OpenSSH версий до 8.6
- Отказ в обслуживании через обмен ключами Diffie-Hellman
- Уязвимости OpenSSH до версии 9.6, атака Terrapin
- Усечение префикса в спецификации SSH
- Раскрытие информации в OpenSSH
- Поддерживаются слабые алгоритмы MAC в SSH
- Раскрытие информации через метки времени TCP
- Раскрытие информации через ответы ICMP Timestamp
Типы сканирования
Базовое сканирование
Быстрая проверка хоста или диапазона на уязвимости. Подходит для регулярного дежурного контроля.
Полное сканирование
Глубокая проверка с выбором диапазона портов: все порты, порты по умолчанию, топ 5000 или топ 1000.
Обнаружение хостов
Поиск активных узлов в заданном диапазоне адресов, без проверки уязвимостей.
Обнаружение систем
Определение целевых систем, включая установленные операционные системы и используемое оборудование.
Все возможности комплекса
Возможности комплекса- Мониторинг трафикаКомплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.Подробнее
- Инвентаризация сетиКомплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.Подробнее
- Ловушка для нарушителейКомплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.Подробнее
- Безопасность Wi-FiПроводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.Подробнее
- Контроль целостностиИзменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.Подробнее
- Отчёты и SIEMКомплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.Подробнее
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде