Ловушка для нарушителей внутри периметра
Комплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.
- эмулируемых сервисов приманки
- 10эмулируемых сервисов приманки
- уровня интерактивности
- 2уровня интерактивности
- ложных срабатываний по замыслу
- 0ложных срабатываний по замыслу
Как это работает
Приманка представляет собой намеренно уязвимую и неправильно сконфигурированную систему, открытую для атак. Её единственная задача это привлечь внимание того, кто уже проник во внутреннюю инфраструктуру, и собрать информацию о его инструментах и тактиках.
Низкоинтерактивная часть эмулирует набор сетевых сервисов на характерных портах и записывает всё, что к ним приходит, вплоть до шестнадцатеричного дампа полученных данных. Она отвечает на вопрос «кто и что сканирует в сети».
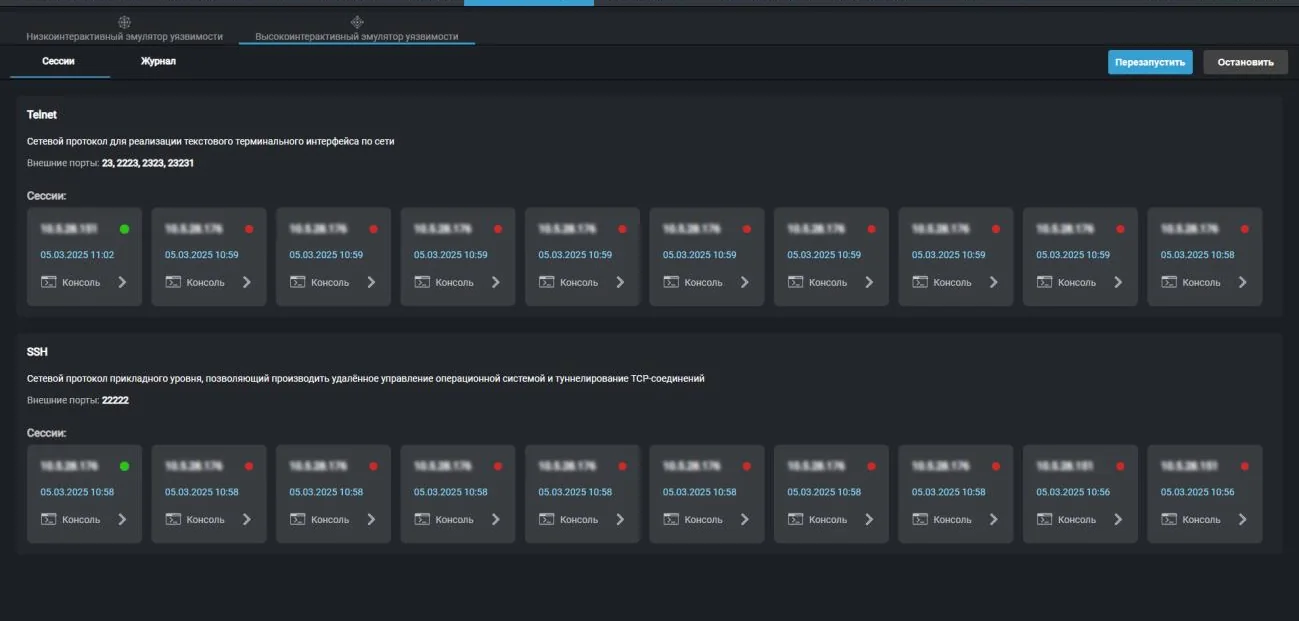
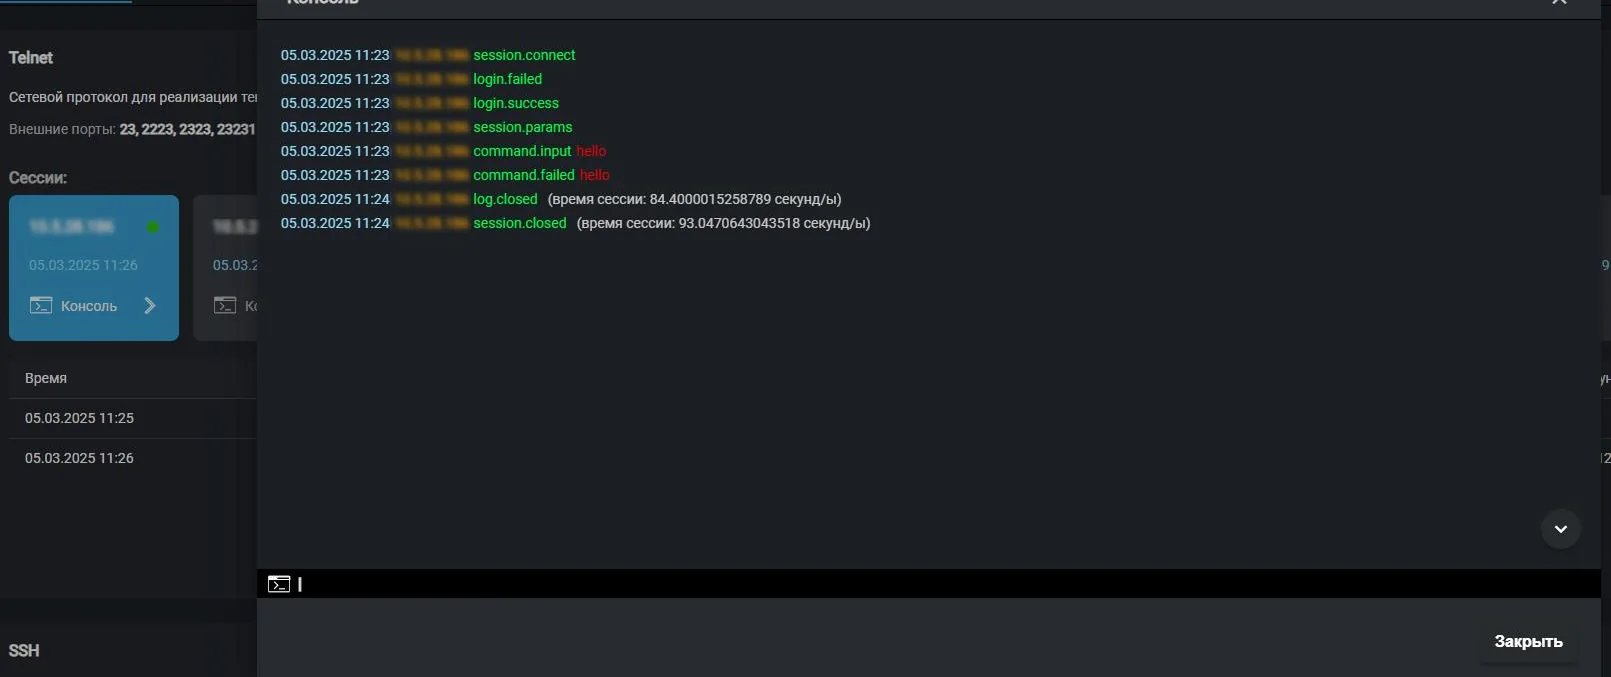
Высокоинтерактивная часть поднимает Telnet и SSH и пускает нарушителя внутрь. Каждая команда, которую он вводит, попадает в журнал сессии: попытки входа, перебор паролей, переходы по каталогам, запуск утилит. Сессию можно смотреть в консоли в реальном времени, пока она идёт.
Что фиксируется
- Успешный вход по подобранному паролю
- Неудачная попытка входа
- Введённая команда с точным временем
- Установка и разрыв соединения
- Длительность сессии в секундах
- Адрес и порт источника
- График количества срабатываний по суткам
- Топ-10 адресов по количеству обращений
- Распределение по странам на карте мира
- Распределение по портам приманки
- Счётчик обращений с локальных адресов
Какие сервисы эмулируются
Низкоинтерактивная приманка
Десять сервисов на характерных портах: MQTT, BitTorrent, SMTP, RDP, SMB, FTP, SIP, Jabber на двух портах и Memcache. Каждое обращение попадает в журнал с указанием обработчика.
Высокоинтерактивная приманка
Telnet на четырёх внешних портах и SSH на отдельном порту. Нарушитель получает работающую оболочку, а комплекс получает полную запись его действий.
Период статистики
По умолчанию показывается последний месяц. Максимальный период построения статистики составляет 31 день.
Порты приманки
| Сервис | Порт | Что обычно ищут |
|---|---|---|
| RDP | 3389 | Удалённый рабочий стол Windows |
| SMB | 445 | Общие папки и передача файлов |
| FTP | 21 | Файловый обмен со слабой аутентификацией |
| SMTP | 25 | Открытый почтовый релей |
| SIP | 5060 | IP-телефония |
| MQTT | 1883 | Промышленные датчики и телеметрия |
| Memcache | 11211 | Кеш без аутентификации |
| Jabber | 5222, 5223 | Корпоративные сообщения |
| BitTorrent | 6969 | Файлообменный трафик |
| Telnet | 23, 2223, 2323, 23231 | Оборудование с заводскими паролями |
| SSH | 22222 | Подбор пароля и удалённое управление |
Все возможности комплекса
Возможности комплекса- Мониторинг трафикаКомплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.Подробнее
- Сканер уязвимостейКомплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.Подробнее
- Инвентаризация сетиКомплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.Подробнее
- Безопасность Wi-FiПроводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.Подробнее
- Контроль целостностиИзменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.Подробнее
- Отчёты и SIEMКомплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.Подробнее
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде