Мониторинг сетевого трафика и обнаружение вторжений
Комплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.
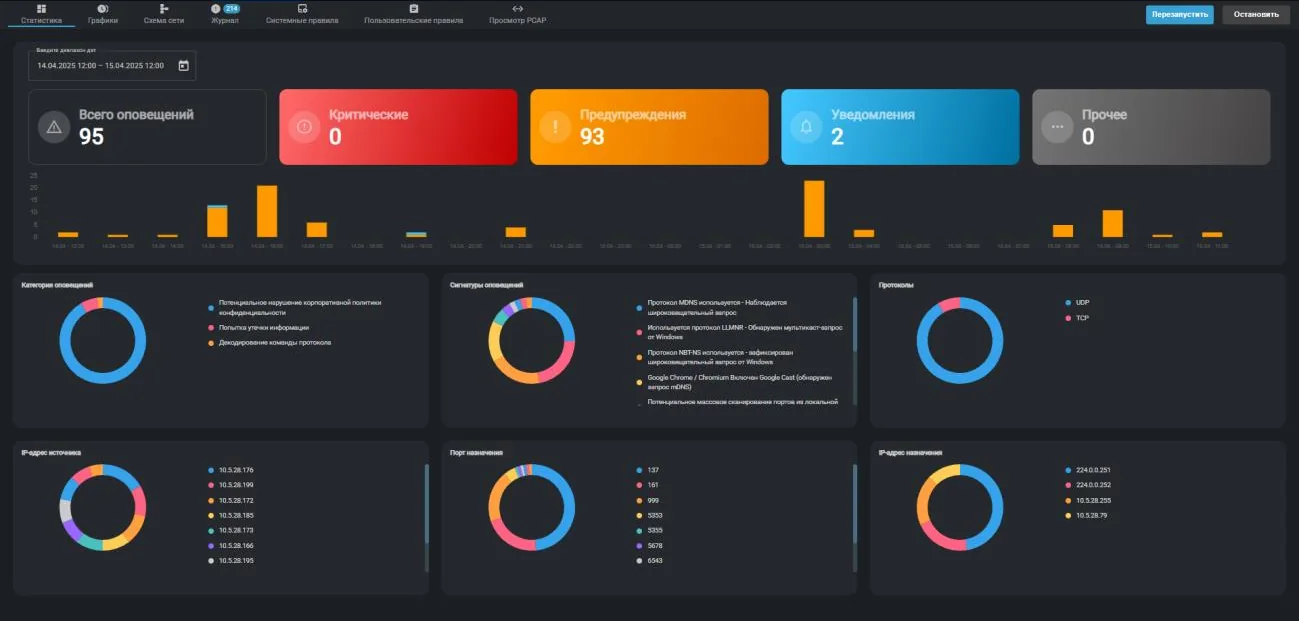
- категории событий безопасности
- 43категории событий безопасности
- уровня опасности оповещений
- 4уровня опасности оповещений
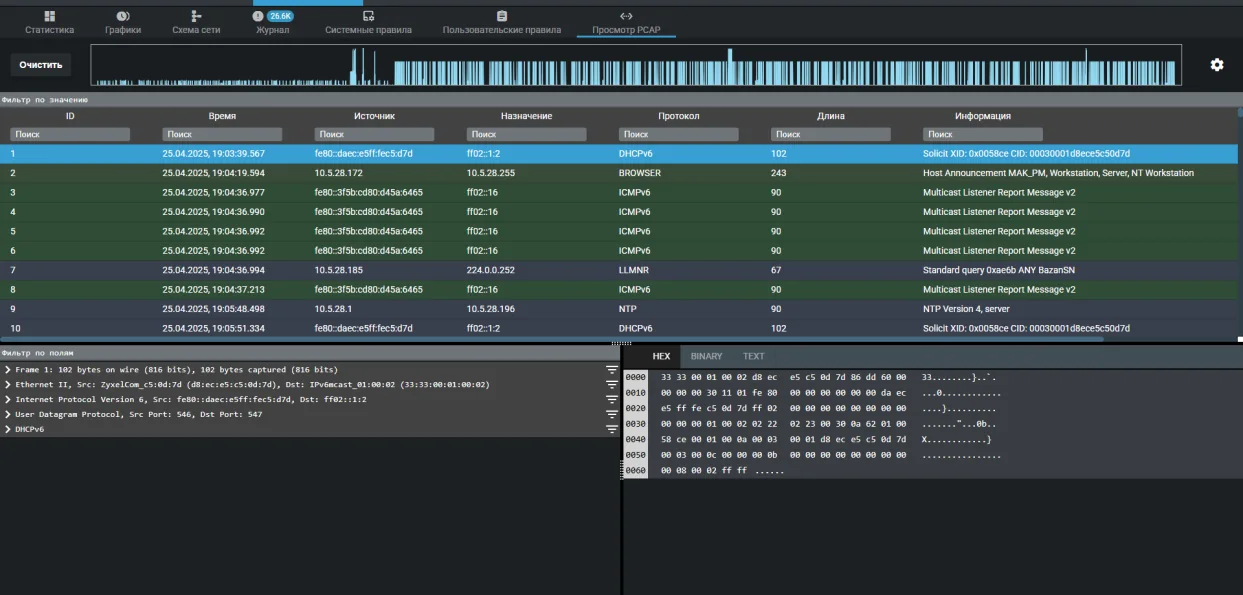
- выгрузка сырого трафика
- PCAPвыгрузка сырого трафика
Как это работает
Модуль запускается вместе с программным обеспечением комплекса и работает непрерывно. Он захватывает трафик с зеркального порта и сравнивает его с набором сигнатурных правил. Когда трафик совпадает с правилом, в журнале появляется оповещение с категорией и уровнем опасности.
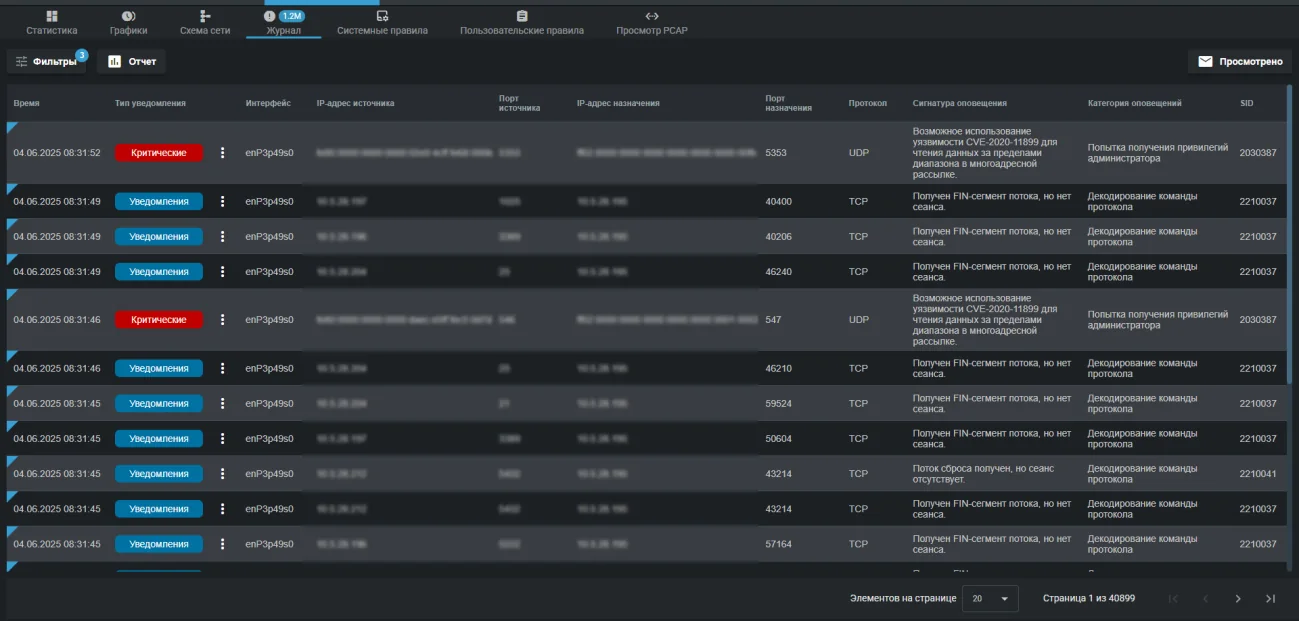
Дальше с этим оповещением можно работать: посмотреть подробности события и текст сработавшего правила, скачать относящийся к нему кусок трафика в формате pcap или сразу открыть его во встроенном просмотрщике. Инженеру не нужно переключаться между инструментами.
Отдельно строится схема сети: узлы это адреса, связи это потоки между ними. Она отвечает на вопрос, который в большой сети обычно остаётся без ответа: кто с кем на самом деле разговаривает и какими объёмами.
Что комплекс относит к событиям безопасности
Категории берутся из базы правил и делятся на четыре уровня. Ниже реальные названия из интерфейса.
- Обнаружен сетевой троян
- Обнаружена активность управления и контроля вредоносного ПО
- Обнаружен домен командного сервера
- Обнаружена активность комплекта эксплуатации
- Атака на веб-приложение
- Попытка и успешное получение привилегий администратора
- Обнаружено успешное хищение учётных данных
- Обнаружен исполняемый код
- Обнаружена целенаправленная вредоносная активность
- Обнаружена атака отказа в обслуживании
- Масштабная утечка информации
- Обнаружена активность майнинга криптовалют
- Попытка входа со стандартным именем пользователя и паролем
- Обнаружено устройство, получающее внешний IP-адрес
- Обнаружена потенциально нежелательная программа
- Возможная попытка социальной инженерии
- Доступ к потенциально уязвимому веб-приложению
- Клиент использовал необычный порт
- Обнаружено сканирование сети
- Обнаружена подозрительная строка
- Декодирование команды протокола
- Общее событие ICMP
- Неизвестный трафик
Что можно настроить
Собственные правила детектирования
Любое системное правило копируется в пользовательские и переписывается под вашу инфраструктуру: действие, протокол, адреса и порты сторон, направление, категория, текст сигнатуры и теги. Номера пользовательских правил берутся из диапазона от 1 000 000 до 2 000 000.
Включение и отключение системных правил
Правило, которое в вашей сети шумит без пользы, отключается прямо из журнала или из списка системных правил, без перезапуска всего комплекса.
Фильтры и отчёты
Журнал фильтруется по времени, интерфейсу, адресам и портам, протоколу, категории и сигнатуре. Отфильтрованный результат выгружается в HTML, JSON или XLSX с агрегацией по выбранному полю.
Все возможности комплекса
Возможности комплекса- Сканер уязвимостейКомплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.Подробнее
- Инвентаризация сетиКомплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.Подробнее
- Ловушка для нарушителейКомплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.Подробнее
- Безопасность Wi-FiПроводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.Подробнее
- Контроль целостностиИзменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.Подробнее
- Отчёты и SIEMКомплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.Подробнее
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде