Схемы внедрения
Комплекс подключается одинаково в любой сети, меняется только точка подключения и редакция устройства. Ниже шесть типовых схем от небольшого офиса до объекта энергетики.
- Гбит, две редакции комплекса
- 2,5 / 30Гбит, две редакции комплекса
- типовых схем внедрения
- 6типовых схем внедрения
- изменение в существующей сети
- 1изменение в существующей сети
Копия трафика идёт в одну сторону: комплекс только слушает
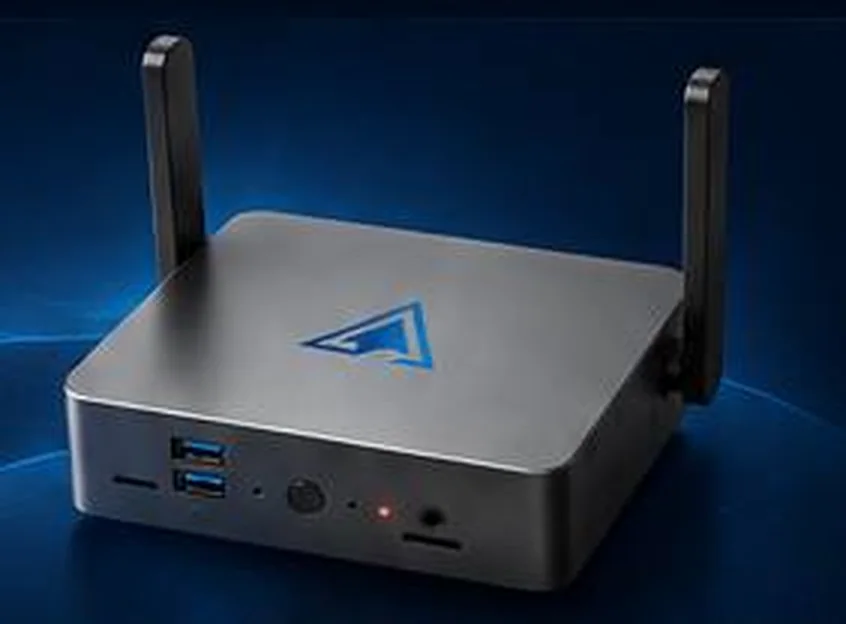
LAN2 приём копии · LAN1 управление
Веб-интерфейс, выгрузка событий, уведомления дежурному
Шесть типовых схем
Схема подбирается по объёму трафика в сегменте наблюдения и по тому, сколько площадок нужно закрыть.
- 01
Одноранговая сеть небольшой организации
SOFIT ПАКдо 2,5 Гбит/сОдин коммутатор, рабочие места, принтеры и точки доступа Wi-Fi. Комплекс подключается к зеркальному порту коммутатора и к сегменту управления, где стоит рабочее место администратора.
- Одно устройство закрывает всю сеть
- Управление через веб-интерфейс с рабочего места администратора
- Wi-Fi контролируется встроенными антеннами
- 02
Многоранговая сеть с кластером серверов
SOFIT ПАК Proдо 30 Гбит/сНесколько уровней коммутации, кластер серверов и пользовательские сегменты. Комплекс ставится ближе к ядру сети, где проходит основной объём трафика между серверами и клиентами.
- Зеркалирование с коммутатора ядра
- Видимость трафика между серверами и пользовательскими сегментами
- Отдельная подсеть управления
- 03
Многоранговая сеть с наблюдением за серверным сегментом
SOFIT ПАК Proдо 30 Гбит/сТот же масштаб, но точка подключения выбрана иначе: под наблюдение берётся именно серверный сегмент. Вариант для случая, когда критичны данные, а не рабочие места.
- Фокус на трафике к серверам приложений и базам данных
- Меньший объём шума от пользовательского трафика
- Контроль целостности конфигураций серверов по SSH и WinRM
- 04
Несколько комплексов под единым управлением
SOFIT ПАК и SOFIT ПАК Pro2,5 и 30 Гбит/сБазовые устройства закрывают отдельные сегменты и площадки, производительное стоит в ядре. Работа с ними ведётся из единого центра управления.
- Разные редакции в одной инфраструктуре
- Каждый комплекс видит свой сегмент
- Общая картина в едином центре управления
- 05
Распределённая сеть с удалёнными офисами и DMZ
SOFIT ПАК, SOFIT ПАК Pro и межсетевые экраны2,5 и 30 Гбит/сЦентральный офис, демилитаризованная зона с публичными сервисами, удалённые площадки через защищённые каналы и отдельное подразделение защиты информации. События со всех комплексов уходят в SIEM.
- Комплекс на каждой значимой площадке
- Наблюдение за DMZ и внешним периметром
- Передача событий в SIEM по syslog и в JSON
- 06
Типовой объект энергетики
SOFIT ПАК и SOFIT ПАК Pro2,5 и 30 Гбит/сКорпоративный и технологический сегменты передачи данных, автоматизированные рабочие места диспетчера, системы автоматического управления, учёт электроэнергии и промышленные протоколы. Комплексы ставятся в оба сегмента, служба кибербезопасности получает единую картину.
- Разделение корпоративного и технологического сегментов
- Наблюдение за промышленными протоколами передачи данных
- Контроль целостности конфигураций сетевого оборудования
- Выгрузка событий в центр кибербезопасности
Как проходит сделка и внедрение
Ниже честная последовательность работ. Ничего скрытого на этапе «а теперь нужно докупить» не появляется.
Заявка и первый разговор
30 минут разговораВы рассказываете про инфраструктуру: сколько площадок, какое сетевое оборудование стоит в ядре, есть ли своя служба информационной безопасности и система сбора событий.
Подбор редакции и схемы
На нашей сторонеОпределяем, где ставить комплекс, какая редакция нужна по объёму трафика и потребуется ли несколько устройств на разные площадки.
Коммерческое предложение
В течение рабочего дня после схемыПрисылаем предложение с составом поставки, схемой подключения и сроками. Стоимость считается под конкретную конфигурацию, поэтому цены на сайте нет.
Демонстрация на живом стенде
По запросу, до подписанияПоказываем работающий интерфейс: журналы, схему сети, сканер уязвимостей, приманку. Отвечаем на вопросы вашего сетевого администратора.
Поставка и монтаж
Один визитВаш администратор включает зеркалирование порта, комплекс ставится на место и подключается двумя патч-кордами. Программное обеспечение стартует до пяти минут.
Настройка и передача
В день монтажаНастраиваем время, сеть, задачи сканирования, рассылку уведомлений и выгрузку в SIEM. Показываем дежурной смене, как читать журналы и что делать с оповещениями.
Сопровождение
На весь срок работыПродление лицензии, обновления программного обеспечения из веб-интерфейса, консультации по правилам детектирования и разбору событий.
Частые вопросы про внедрение
- Нужно ли останавливать сеть на время установки?
- Нет. Комплекс подключается к зеркальному порту и не участвует в передаче данных. Единственная операция на действующем оборудовании это включение зеркалирования, оно выполняется без разрыва связи.
- Нужно ли ставить агентов на компьютеры сотрудников?
- Нет. Комплекс анализирует трафик и опрашивает сеть снаружи. Учётная запись на устройстве понадобится только для контроля целостности файлов на серверах, и то по вашему выбору.
- Что будет, если комплекс выключится?
- Сеть продолжит работать так, будто устройства никогда не было. Прекратится только сбор событий, за период простоя данных не будет.
- Хватит ли одного устройства на несколько площадок?
- Комплекс видит трафик того коммутатора, к которому подключён. Для нескольких площадок ставится по устройству на площадку, а события сводятся в общую систему сбора.
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде