Отчёты, уведомления и передача событий в SIEM
Комплекс не пытается заменить собой центр мониторинга. Он отдаёт события туда, где их уже собирают, и пишет напрямую тому, кто сегодня дежурит.
- порт syslog по умолчанию
- 514порт syslog по умолчанию
- формата отчётов
- 3формата отчётов
- минимальная периодичность рассылки
- 5 минминимальная периодичность рассылки
Как это работает
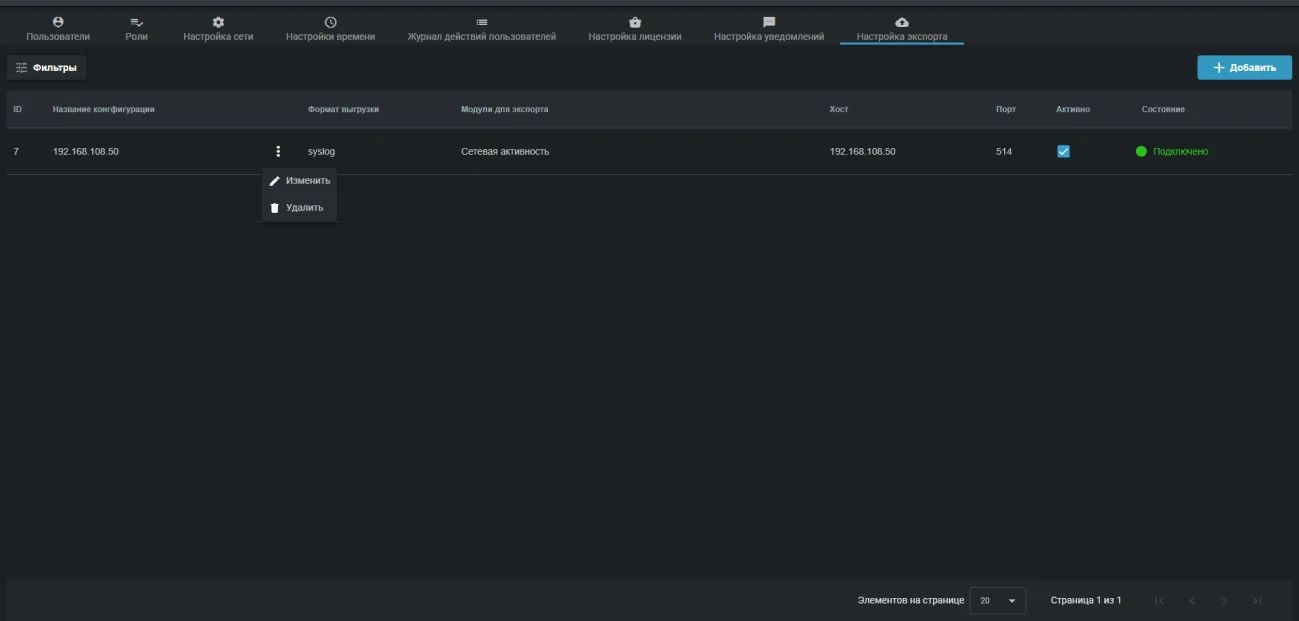
Для передачи в систему сбора событий создаётся конфигурация экспорта: формат syslog или JSON, список модулей, адрес и порт приёмника. Состояние подключения видно прямо в таблице, поэтому обрыв канала не остаётся незамеченным.
Работа с Wazuh описана в документации и проверена на практике. Для MaxPatrol SIEM сбор настраивается на стороне SIEM через собственный коллектор, который забирает данные с комплекса по HTTP в формате JSON.
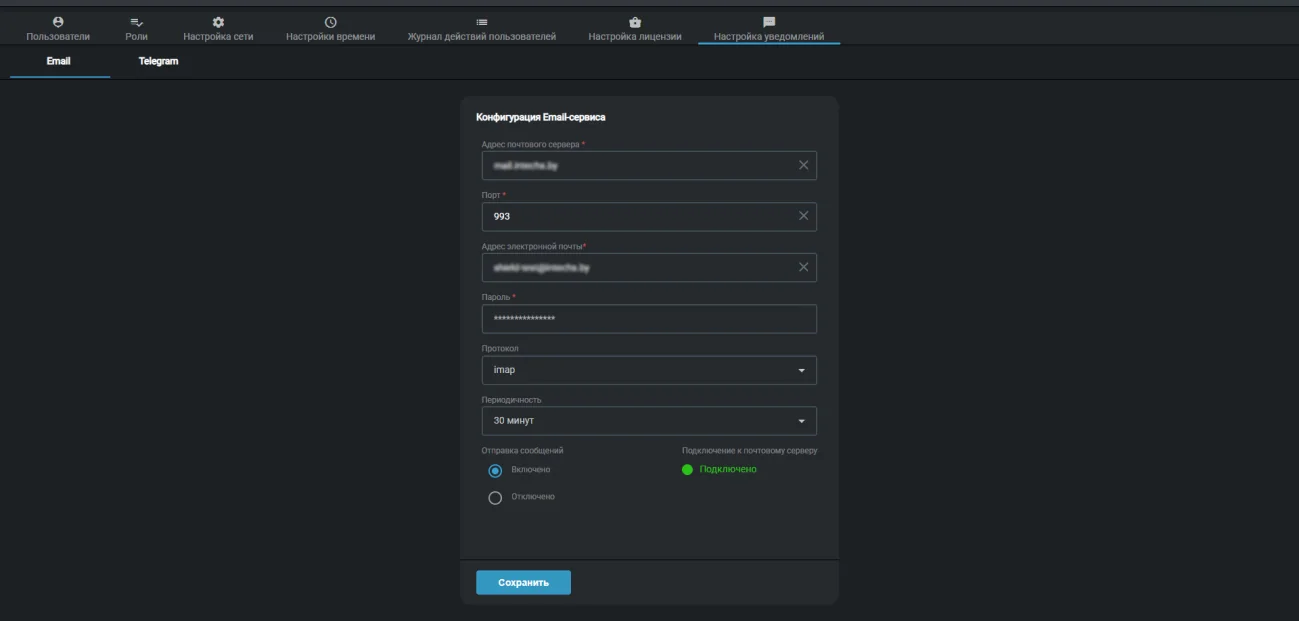
Параллельно работает прямая рассылка. Комплекс отправляет уведомления на электронную почту и в чат Telegram, причём настраивается не «всё или ничего», а конкретные типы событий каждого модуля: критические оповещения сетевой активности, новые хосты, высокий уровень угрозы Wi-Fi и так далее.
Что и куда уходит
- syslog на сервер сбора, порт по умолчанию 514
- JSON на сервер сбора, проверено с Wazuh
- Сбор со стороны MaxPatrol SIEM по HTTP
- Электронная почта по SMTP, SMTP TLS или IMAP
- Сообщения в чат Telegram через бота
- HTML для быстрого просмотра и пересылки
- XLSX для разбора и сводных таблиц
- JSON для загрузки в другие системы
- PCAP для передачи сырого трафика инженеру
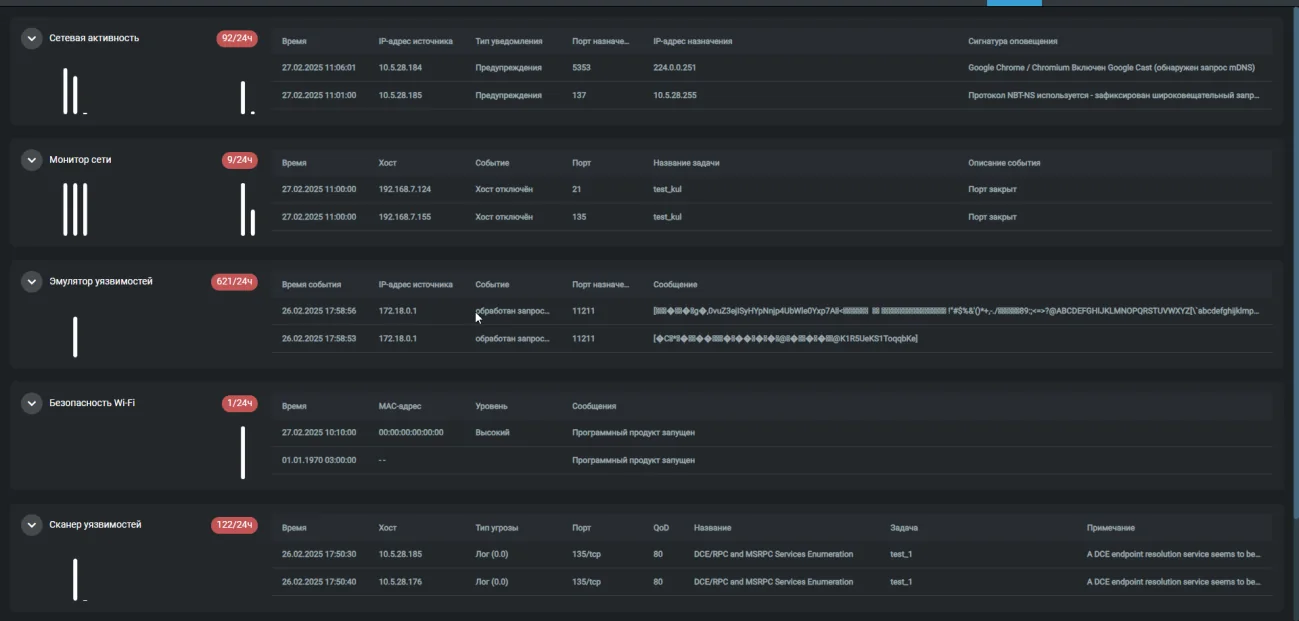
Настройка рассылки по модулям
Сетевая активность
Отдельно включаются критические события, предупреждения, уведомления и прочее. Обычно дежурному отдают только критические.
Монитор сети
Найден новый хост, изменение портов, потеряно соединение с хостом.
Wi-Fi и сканер уязвимостей
Отдельно по уровням: высокий, средний, низкий. У сканера уязвимостей дополнительно информационные записи.
Целостность инфраструктуры и приманка
Ошибки, предупреждения и уведомления контроля целостности, события обеих приманок.
Все возможности комплекса
Возможности комплекса- Мониторинг трафикаКомплекс разбирает копию трафика, сверяет её с базой сигнатур и поднимает тревогу, когда в сети происходит что-то, чего происходить не должно.Подробнее
- Сканер уязвимостейКомплекс сам ищет в вашей инфраструктуре то, через что в неё можно войти: устаревшие версии, слабые алгоритмы, забытые сервисы и системы, снятые с поддержки.Подробнее
- Инвентаризация сетиКомплекс регулярно пересчитывает, что живёт в вашей сети, и сообщает, когда картина меняется: появился новый хост, открылся новый порт, пропало устройство.Подробнее
- Ловушка для нарушителейКомплекс поднимает в сети приманку. Легитимному сотруднику обращаться к ней незачем, поэтому любое обращение это сигнал: кто-то уже внутри и осматривается.Подробнее
- Безопасность Wi-FiПроводной периметр можно выстроить идеально, а рядом с бухгалтерией будет стоять чей-то личный роутер. Комплекс слушает эфир и показывает, что происходит вокруг.Подробнее
- Контроль целостностиИзменённый конфиг маршрутизатора или подменённый исполняемый файл на сервере не порождают подозрительного трафика. Их находят сравнением с эталоном.Подробнее
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде